- Alertas por volumen, no por riesgo de negocio.
- Auditoría una vez al año, y el resto del tiempo a ciegas.
- Productos desconectados, cada uno con su consola y su contrato.
- Se reacciona cuando el incidente ya ocurrió.
Desde 2014 · Operación en 7 países · CSIRT certificado
Contenemos los ataques sofisticados
Los que rebasan las herramientas convencionales. Integramos ciberinteligencia, ciberseguridad, ingeniería, tecnología e inteligencia artificial para proteger organizaciones frente a amenazas complejas.
ISO 9001:2015 · ISO/IEC 27001:2022 · Miembro FIRST
La ciberseguridad tiene hoy un problema de integración.
Las organizaciones ya invirtieron en tecnología. El problema cambió de lugar.
Según el Global Threat Report 2026 de CrowdStrike, el 82 % de las detecciones no involucró malware.
-
Múltiples tecnologías de seguridad que no se hablan entre sí.
-
Datos dispersos en consolas separadas, sin correlación central.
-
Varios proveedores, cada uno con su alcance y su contrato.
-
Una superficie de ataque que crece con cada nube, cada dispositivo y cada tercero.
-
Volumen de alertas por encima de la capacidad real del equipo.
-
Operación 7×24 difícil de sostener de forma interna con talento escaso.
-
Presión regulatoria creciente, con auditorías y plazos que no esperan.
El reto es integrarlo todo.
Del producto a la capacidad operada.
El mercado responde con herramientas. El problema, a estas alturas, ya no es de herramientas.
- Operación por riesgo de negocio, no por volumen de alertas.
- Exposición gestionada de forma continua bajo CTEM.
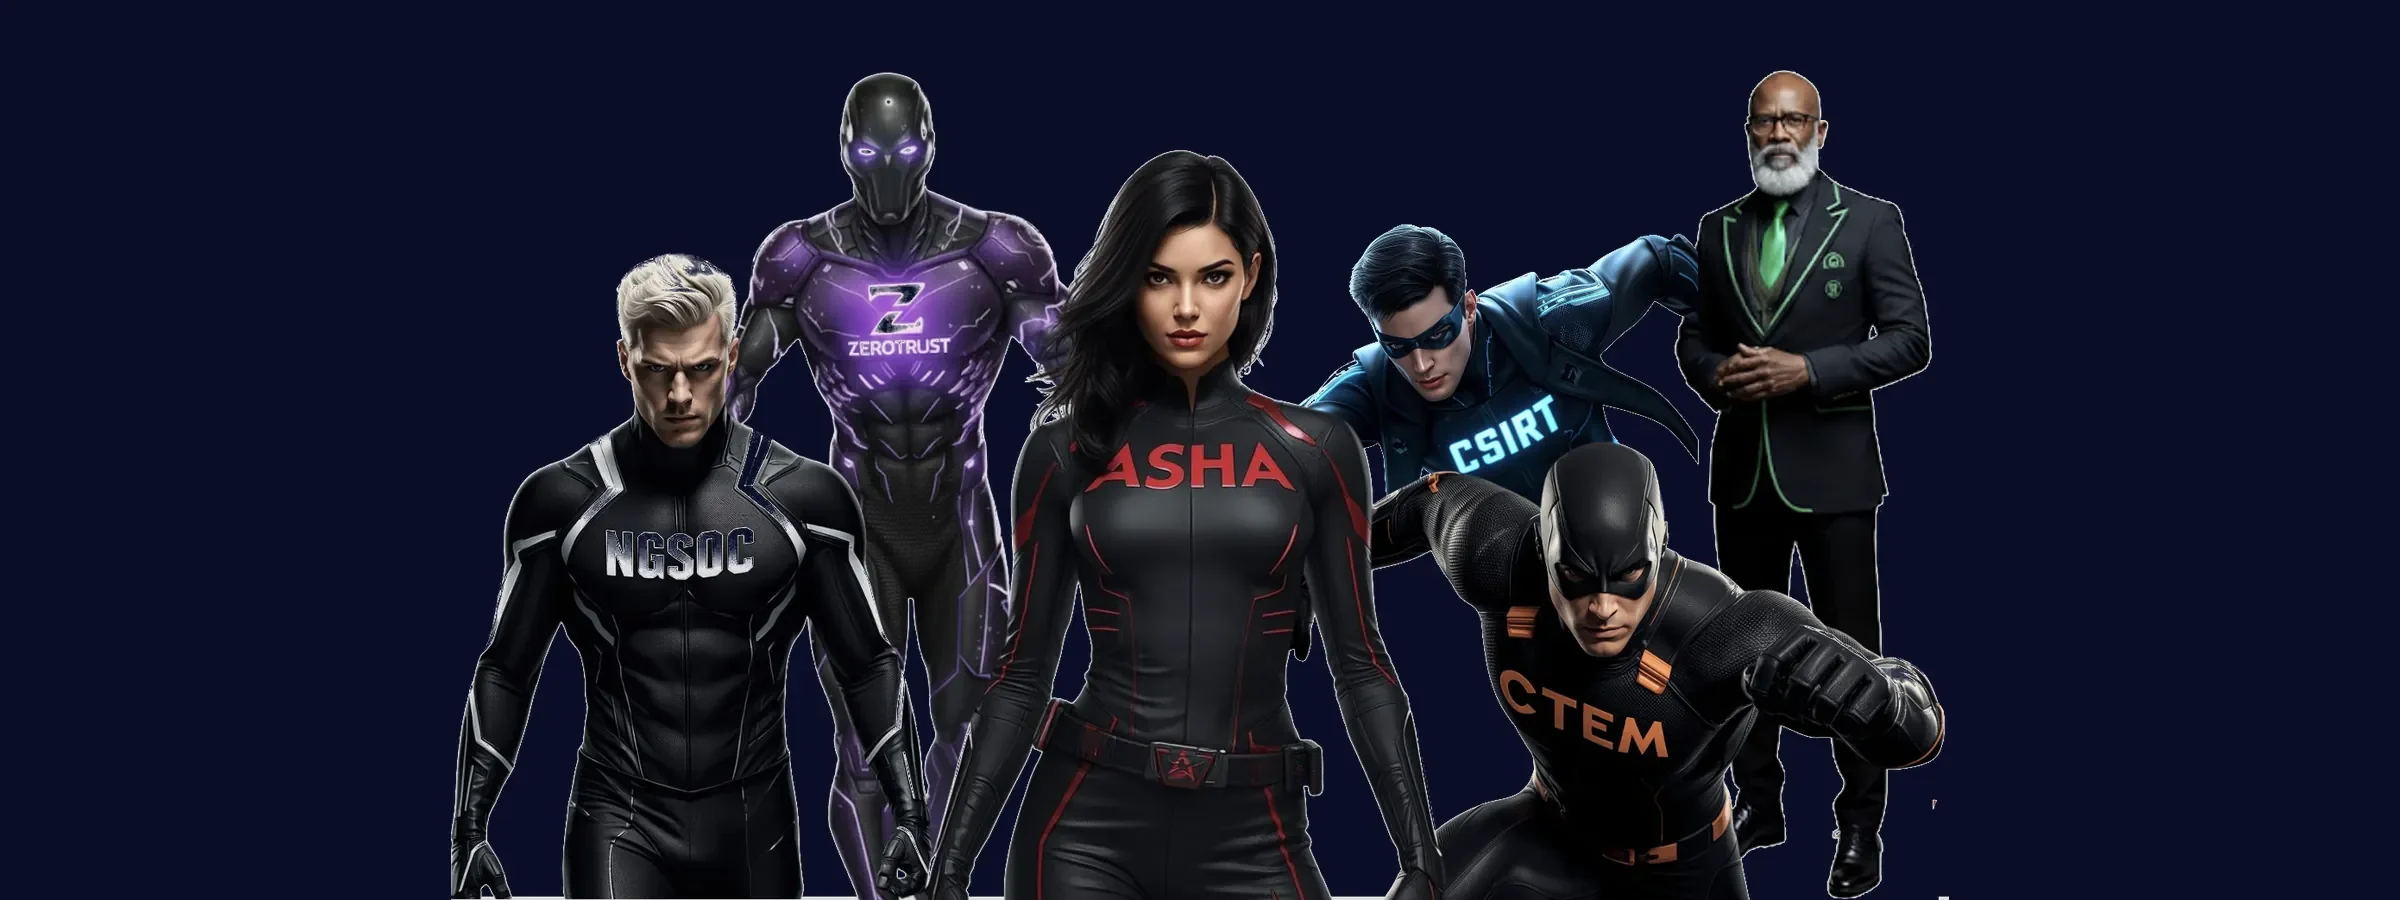
- La Capitana y cinco frentes operando como un solo sistema.
- Anticipación y resiliencia, no reacción.
Un sistema de defensa, coordinado como uno solo.
Ingeniería, tecnología, cinco metodologías, integración, inteligencia artificial y operación 7×24, coordinadas como una sola capacidad.
01
Orquestar
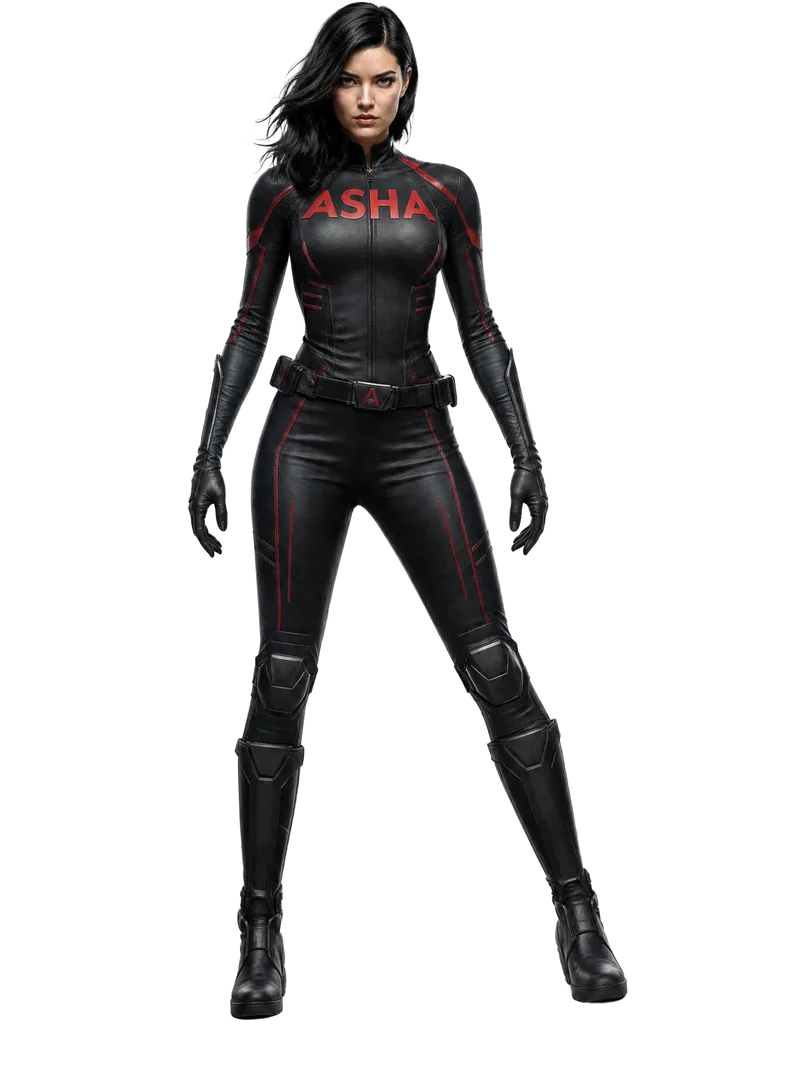
ASHA, La capitana
El principio organizador: orquesta los cinco frentes bajo metodologías propias, con líderes certificados en Scrum, PMP® e ITIL.
SOC Management ISO 9001 ISO 27001 Conocer a la capitana 02 Anticipar
CTEM
Gestión continua de exposición a amenazas: activos TI y OT, shadow IT, priorización de vulnerabilidades y emulación de adversarios.
TraceWatch
TraceGuard
RedTeaming
MITRE ATT&CK
Conocer al héroe
03
Detectar
NGSOC
Centro de operaciones de nueva generación con monitoreo 7×24×365, operado bajo el Plan CCIIIAR, el plan maestro de ASHA: Cacería Continua, IA, Investigación, Integración, Automatización y Respuesta.
DataManager
NGSIEM
Continuous Threat Hunting
Conocer al héroe
04
Investigar
CSIRT ASHA
Investiga a los actores detrás de cada amenaza y rastrea sus fuentes: inteligencia verificada, plataforma colaborativa MISP y escalamiento a las principales agencias globales.
Sharing TI
Unified TI+
Digital Forensics
Conocer al héroe
05
Proteger
Zero Trust
Seguridad sin perímetro: verificación explícita, privilegio mínimo y control sobre identidad, accesos, aplicaciones, redes y datos.
Identidad
Control de acceso
Aplicaciones
Redes y nubes
Seguridad de datos
Conocer al héroe
06
Gobernar
GRC
Gobierno, riesgo y cumplimiento: madurez de ciberseguridad, análisis GAP normativo y métricas de riesgo para juntas directivas.
Insight
Enforce
CISO as a Service
Conocer al héroe
¿Qué necesita resolver?
Empiece analizando su problema. Nosotros le decimos cómo lo atendemos, con qué metodología y bajo qué operación.
CTEM
Reducir su exposición
No sabe cuántos activos tiene ni cuáles exponen más. Identificamos y priorizamos la superficie de ataque en TI, OT y shadow IT, con emulación de adversarios.
Ver la metodología CTEM
NGSOC
Modernizar su SOC
El volumen de alertas rebasa al equipo y la correlación queda corta. Operamos detección, contención e investigación bajo el Plan CCIIIAR, el plan maestro de ASHA: Cacería Continua, IA, Investigación, Integración, Automatización y Respuesta.
Ver la metodología NGSOC
CSIRT
Responder a un incidente
Necesita investigar, atribuir y documentar. CSIRT propio con inteligencia de amenazas verificada, forense digital y escalamiento a agencias globales.
Ver la metodología CSIRT
Zero Trust
Proteger identidades y accesos
El perímetro ya no existe y los accesos se multiplican, ahora también los de los agentes de IA. Verificación explícita y privilegio mínimo sobre identidad, aplicaciones, redes y datos.
Ver la metodología Zero Trust
GRC
Convertir el riesgo en decisiones
Su consejo pide cifras, no incidentes. Madurez, análisis GAP normativo, Shadow AI bajo control y soberanía sobre sus datos: métricas de riesgo que sostienen una decisión de inversión.
Ver la metodología GRC
Ingeniería e integración
Integrar su ecosistema
Tiene las herramientas, pero no hablan entre sí. Diseñamos la arquitectura, conectamos consolas y fuentes, y automatizamos la respuesta.
Ver cómo operamosEl ataque automatizado por IA ya es casi instantáneo.
Nuestra respuesta también.
De la estrategia a la operación.
No nos detenemos en la recomendación: diseñamos la arquitectura, la integramos, la desplegamos y la operamos.
- Evaluar
- Diseñar
- Integrar
- Desplegar
- Operar
- Optimizar
-
Oficina de proyectos y acompañamiento
Para garantizar el aprovechamiento de las tecnologías, soluciones y prácticas, contamos con servicios administrados o servicios de acompañamiento y una PMO para cuidar la calidad.
-
Ingeniería y procesos
Nuestro equipo de ingeniería altamente calificado optimiza metodologías, marcos normativos y de referencia, así como la tecnología y procesos requeridos para garantizar el éxito.
-
Tecnología
Tenemos alianzas con las marcas más reconocidas y vanguardistas del mercado, así como las más disruptivas e innovadoras, siendo pioneros en su aplicación exitosa.
-
Desarrollo de API, tableros con KPI e integraciones
Nuestros especialistas mejoran las API de los fabricantes y buscan la manera de integrar más nuestra oferta, con KPI y tableros analíticos para nuestros servicios.
Líderes en sus categorías según analistas
 CrowdStrike
 Netskope
 Proofpoint
 OKTA
 Fortinet
 Imperva
 ForescoutCrowdStrikeNetskopeProofpointOKTAFortinetImpervaForescout
Soluciones de nicho
 Cribl
 Kriptos
 Group-IB
 StrangeBee
 Reveald
 Automox
 Tenable
 Thales
 Broadcom
 DarkivoreCriblKriptosGroup-IBStrangeBeeRevealdAutomoxTenableThalesBroadcomDarkivore
Casos de éxito
Resultados medibles
Resultados medibles
en producción.
Migraciones reales a NextGen SIEM de CrowdStrike con optimización de ingesta, gobierno del dato y postura proactiva.
NextGen SIEM en producción en 3 semanas
Antes
Visibilidad limitada, tecnologías sin correlación central y respuesta manual lenta con MTTD, MTTC y MTTR elevados.
Después
Migración curada de fuentes desde IBM QRadar al NextGen SIEM de CrowdStrike: detección inmediata, threat hunting proactivo y Falcon Fusion SOAR con reglas de IA/ML.
122
fuentes integradas
800GB/día
ingesta gestionada
−50%
ingesta optimizada
365días
retención en caliente
Migración de Splunk a NextGen SIEM con Data Manager
Antes
Ingesta sin filtro de todas las tecnologías, licenciamiento en crecimiento exponencial y equipo saturado de eventos sin contexto, con casos de uso obsoletos.
Después
NextGen SIEM de CrowdStrike con Data Manager: ingesta optimizada, alertas depuradas, matriz de casos de uso al día y gobierno total de datos y eventos.
−30-40%
de la ingesta de las fuentes clave
Data Manager
gobierno total del dato
Proactiva
threat hunting y casos de uso propios
Industrias clave
Vasta experiencia en sectores regulados y críticos
- Financiero
- Seguros
- Retail
- Manufactura
- Energía
- Salud
- Aviación
- Servicios
- Sector público
- Industria
- Construcción
95% de cobertura en sectores regulados y críticos: financiero, asegurador, retail, manufacturero, energético, salud y aviación.
12+ años protegiendo banca, seguros y retail. Operaciones alineadas con ISO 27001, PCI DSS y normativas locales, auditadas y replicables por país.
En manufactura y construcción operamos sobre superficies de ataque heterogéneas (IT + OT + cloud) y una exposición regulatoria distinta.
Operamos en LATAM y nos expandimos a más mercados
Filiales locales en los países donde operamos. Centros de monitoreo en CDMX y Tenerife operando 7×24, con cobertura horaria global.
Operación activa
En desarrollo
Centro de monitoreo
Operación activa[ 7 ]
- México2014
- Chile2020
- Ecuador2022
- Rep. Dominicana2022
- Colombia2024
- Perú
- Panamá
Centro de monitoreo[ 2 ]
- CDMX7×24
- Tenerife7×24
Servicios administrados y MDR validados por los fabricantes bajo contratos MSSP, con cobertura horaria global.
CSIRT Sectorial
Asegurador y Financiero, México
Construido y operado por ASHA, en expansión a más países de la región.